El riesgo no desaparece al dibujarlo en rojo o verde. Evaluarlo sirve para entender qué puede ocurrir y decidir dónde concentrar esfuerzos.
Riesgo, problema, causa y consecuencia
Un riesgo describe la incertidumbre que podría afectar un objetivo: «debido a la dependencia de un solo proveedor (causa), la entrega podría retrasarse (evento), aplazando el ensayo (consecuencia)». Un problema ya ocurrió, por ejemplo «el proveedor notificó el retraso». Una hipótesis pendiente («el proveedor suele ser puntual») puede originar riesgos, pero no son términos intercambiables. ISO 31000 plantea identificar, analizar, evaluar y tratar riesgos con seguimiento y comunicación adaptados a la organización [R12].
Si el origen de la exposición es una hipótesis comercial todavía sin evidencia, consulta cómo priorizar hipótesis riesgosas para decidir qué investigar primero. Priorizar una pregunta de aprendizaje no sustituye evaluar las consecuencias de un evento incierto durante la ejecución.
Cómo descubrir riesgos sin inventarlos
Revisa supuestos del presupuesto, cuellos de botella, dependencias, requisitos inciertos, recursos únicos, experiencias anteriores y consultas a quienes ejecutarán. Clasifica amenazas financieras, comerciales, operativas, humanas, tecnológicas, legales y temporales. Considera oportunidades positivas separadamente cuando un evento incierto pudiera beneficiar al proyecto. No escribas «falta dinero» si ya existe una brecha medida: eso es una condición o problema presente; el riesgo es que cambie la disponibilidad futura o empeore el déficit.
Probabilidad e impacto: escalas antes que colores
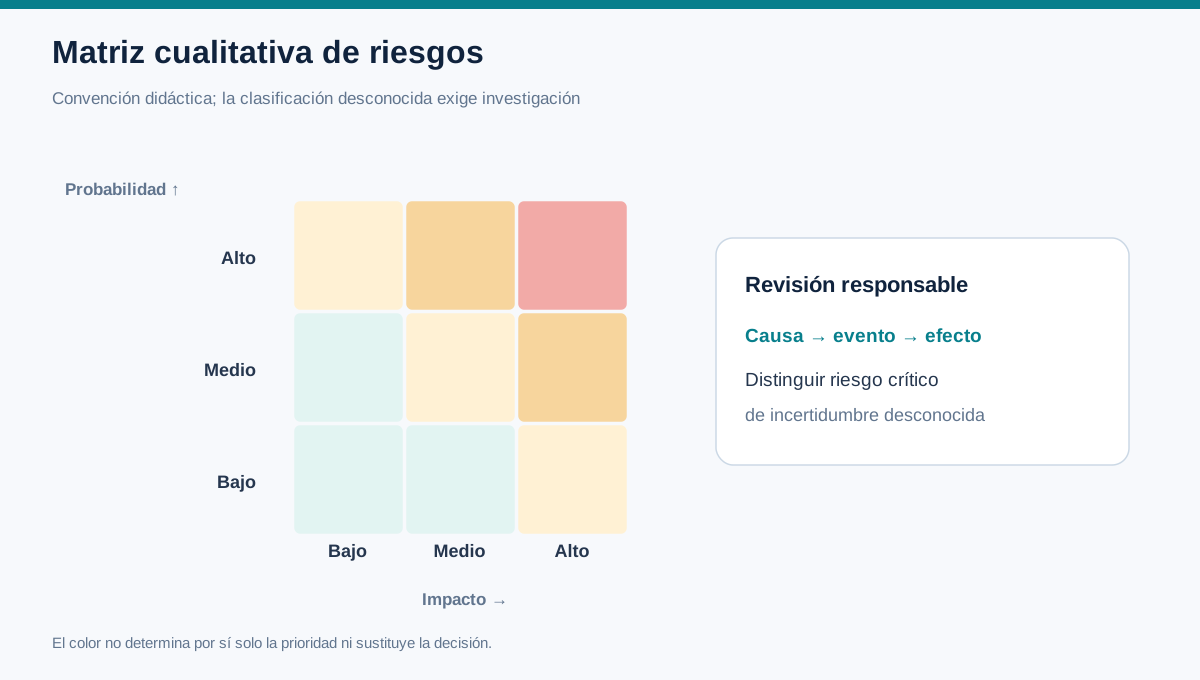
Para proyectos pequeños puede utilizarse una escala cualitativa definida por nosotros, por ejemplo probabilidad baja/media/alta e impacto leve/moderado/grave sobre fecha, dinero, seguridad o cumplimiento. Define qué significa cada categoría; no la asignes por intuición sin evidencia. Una matriz de 3×3 combina categorías para ordenar atención, no genera una probabilidad matemática.
| Riesgo hipotético | Probabilidad cualitativa | Impacto | Acción de evaluación |
|---|---|---|---|
| Entrega tardía de equipo | Media | Alto sobre cronograma | Confirmar plazo contractual y ruta crítica |
| Pedido de muestra defectuoso | Media | Bajo | Probar nuevo proveedor |
| Condición legal sin verificar | Desconocida | Potencialmente grave | Investigar la obligación antes de autorizar |
| Cobros posteriores a pagos | Media | Alto sobre caja | Proyectar brecha mensual |
Cuando la probabilidad es desconocida, no la conviertas artificialmente en «alta». Primero investiga; mientras tanto puede ser prudente establecer una condición de no lanzamiento si la gravedad lo exige. Una amenaza de baja probabilidad con consecuencias catastróficas no debe ignorarse porque la celda tenga un color tranquilizador.
Paso a paso: registrar y priorizar
- Redacta causa, evento incierto y efecto en un objetivo.
- Elige el objetivo afectado: fecha, costo, calidad, seguridad, cumplimiento, reputación.
- Recopila evidencia de ocurrencia o escenarios plausibles.
- Define una estimación cualitativa o cuantitativa proporcional a los datos.
- Identifica proximidad, recursos expuestos y vínculos con el camino crítico.
- Establece responsable y prioridad de evaluación o tratamiento.
- Conserva evaluación inicial para compararla con el riesgo residual tras una respuesta.
IEC 31010 ayuda a escoger técnicas de evaluación según alcance y datos; no obliga a aplicar siempre una matriz de colores [R13].
Riesgos que afectan tiempo y dinero
Supongamos que un equipo con entrega incierta es predecesor del ensayo en el cronograma. Su retraso podría afectar el hito aunque la probabilidad no sea alta; el impacto depende de la holgura disponible. En caja, un cobro tardío puede importar más que un aumento similar de ventas. Por eso la prioridad no debe derivarse únicamente de multiplicar números ordinales 1, 2 y 3: ese producto da una apariencia de precisión que las categorías no poseen.
Para medir cuándo esa demora crea una brecha, consulta la proyección de flujo de caja y reservas, que registra cobros y pagos por período. Clasificar un riesgo como «alto» no cuantifica el efectivo disponible para afrontarlo.
Una matriz de riesgos no sustituye el criterio profesional
ISO 31000:2018 ofrece principios y un proceso general para gestionar riesgos [R12]; IEC 31010:2019 reúne orientaciones para seleccionar y aplicar técnicas de evaluación [R13]. Ninguna de esas normas exige usar una única matriz de colores universal. En esta adaptación editorial definimos categorías de probabilidad («baja», «media», «alta») e impacto («menor», «alto», «crítico») con significados concretos acordados para el caso. No convertimos esas palabras en probabilidades numéricas inventadas.
| ID | Causa → evento incierto → efecto | Probabilidad | Impacto | Proximidad / dueño | Prioridad razonada |
|---|---|---|---|---|---|
| R1 | Un proveedor depende de un transporte → retrasa insumos → altera ensayo | Media | Alto | Antes de probar; propietario | Alta: proveedor de respaldo |
| R2 | Actividad regulada aún no investigada → requisito aplicable incumplido → posible impedimento | Desconocida | Crítico | Antes de operar; propietario | Bloqueo hasta comprobar |
| R3 | Volumen mayor que capacidad → retrasos en reparto → experiencia deficiente | Media | Alto | Durante piloto; repartidor | Ensayar ruta y limitar alcance |
| R4 | Pago diferido de clientes → falta liquidez → no se cubren pagos | Alta en el ejemplo de caja | Alto | Mes 1; propietario | Plan de caja y financiación |
Para evaluar un riesgo redacta causa, evento incierto y consecuencia; un fallo ya ocurrido es un problema, no un evento futuro. Identifica también oportunidades positivas cuando puedan cambiar la decisión. Una amenaza con probabilidad aparentemente baja pero consecuencias irreversibles puede requerir tratamiento prioritario aunque su casilla visual sea «amarilla».
Después de elegir una respuesta, registra el riesgo residual y cualquier riesgo nuevo que esa respuesta genere. El criterio de aceptación del riesgo se acuerda antes de colorear celdas, y la revisión se repite cuando cambian recursos, cronograma, requisitos o caja. Referencias institucionales comprobables: ISO 31000 e IEC 31010.
Qué deberías tener al terminar
Un registro con contexto, causa, evento, consecuencia, criterios de evaluación, evidencia, dueño y prioridad, listo para diseñar respuestas y contingencias.
Referencias: [R12], [R13], [R04].
Bibliografía y referencias
- [R12] ISO — ISO 31000:2018 — Risk management — Guidelines. https://www.iso.org/standard/31000
- [R13] IEC — IEC 31010:2019 — Risk management — Risk assessment techniques. https://webstore.iec.ch/en/publication/59809
- [R04] Association for Project Management — What is scheduling in project management?. https://www.apm.org.uk/resources/what-is-project-management/what-is-scheduling-in-project-management/